
Bezpieczeństwo gniazda zrobotyzowanego – kto odpowiada za zgodność?
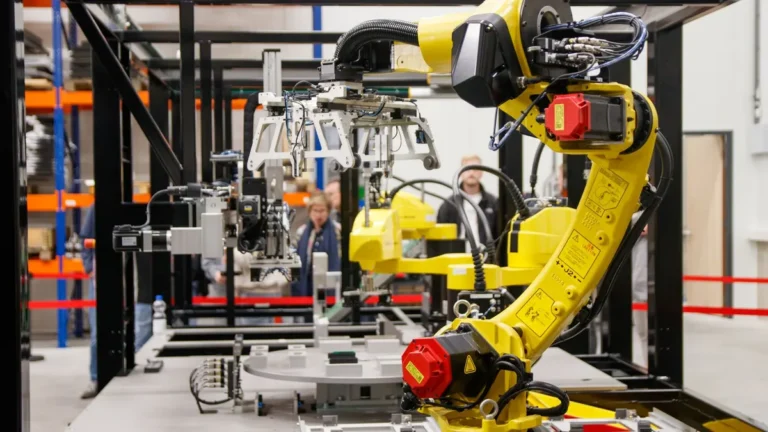
Bezpieczeństwo maszyn w gniazdach zrobotyzowanych obejmuje robota, chwytak, transportery, szafę sterowniczą, ogrodzenie i urządzenia procesowe jako jeden układ. Znak CE na robocie nie potwierdza automatycznie zgodności całej aplikacji, ponieważ nowe zagrożenia powstają na interfejsach między elementami (źródło: ISO 12100:2010; ISO 10218-2:2025).
Z doświadczenia przy odbiorach stanowisk pakujących najwięcej sporów nie dotyczy samego manipulatora, lecz granicy odpowiedzialności: kto odpowiada za otwieranie drzwi, sygnał z przenośnika, chwytak podciśnieniowy albo restart po zacięciu kartonu. Tę granicę trzeba opisać przed projektem, nie po kolizji.
Kto odpowiada za bezpieczeństwo celi robotycznej?
Za zgodność kompletnego gniazda odpowiada podmiot, który składa elementy w funkcjonalną maszynę lub zespół maszyn i oddaje go do użycia w określonej konfiguracji. Producent robota odpowiada za robot jako produkt, integrator za aplikację, a pracodawca za bezpieczną eksploatację stanowiska.
- Producent robota dostarcza instrukcję, deklarację zgodności i dane o bezpiecznych funkcjach własnego produktu.
- Integrator projektuje logikę bezpieczeństwa całego gniazda, w tym połączenia robota, PLC, chwytaka i transporterów.
- Dostawca chwytaka musi podać masę, energię, ostre krawędzie, ryzyko upuszczenia produktu oraz wymagania serwisowe.
- Użytkownik organizuje szkolenia, kontrole, dostęp osób zewnętrznych i bezpieczne usuwanie zacięć.
- Firma modernizująca istniejącą linię powinna udokumentować wpływ zmiany na ryzyko i funkcje bezpieczeństwa.
Zdanie, które warto zachować w dokumentacji: kompletne gniazdo robotyczne jest bezpieczne tylko wtedy, gdy jego ocena ryzyka obejmuje wszystkie urządzenia i wszystkie przewidywalne interakcje człowieka z procesem.
Czy znak CE na robocie wystarcza dla całego gniazda?
Nie. CE na robocie potwierdza procedurę zgodności robota w zakresie jego deklarowanego przeznaczenia, ale nie ocenia ryzyka wynikającego z kartoniarki, palety, noża tnącego taśmę, instalacji pneumatycznej ani dostępu operatora do celi. ISO 10218-2 dotyczy właśnie aplikacji i cel robotycznych.
Przykład: robot paletyzujący z chwytakiem widłowym może być poprawnie dobranym komponentem, lecz po dodaniu rolkowego transportera i automatycznego owijaka powstaje strefa zgniatania między paletą a ogrodzeniem. Ten punkt musi wejść do oceny kompletnej maszyny.
Co należy uznać za granicę maszyny?
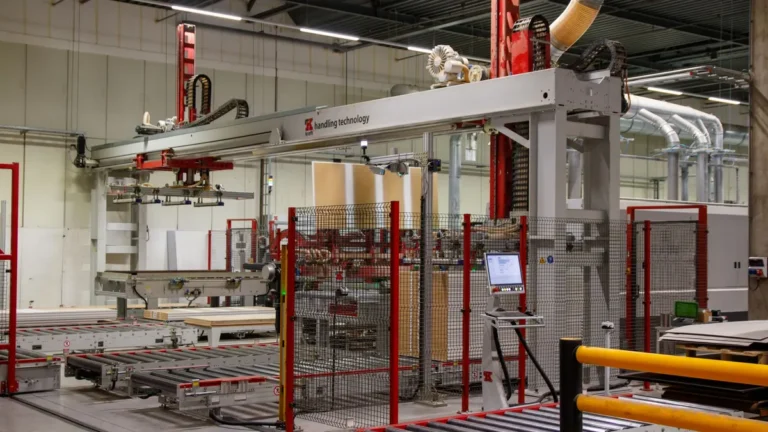
Granica maszyny obejmuje wszystkie elementy konieczne do osiągnięcia funkcji produkcyjnej oraz ich interfejsy bezpieczeństwa. W linii end-of-line będą to zwykle robot, chwytak, układ wizyjny, podajniki, formierka kartonów, zaklejarka, wygrodzenie i sterowanie.
- Granica fizyczna obejmuje obrys robota, osłony, drzwi, pola skanera oraz punkty przekazania produktu.
- Granica funkcjonalna obejmuje sygnały startu, stopu, resetu, blokad i wymianę danych z PLC linii.
- Granica czasowa obejmuje rozruch, produkcję, przezbrojenie, czyszczenie, serwis i demontaż.
- Granica użytkownika obejmuje operatora, ustawiacza, utrzymanie ruchu, sprzątanie i serwis zewnętrzny.
Przy projektowaniu warto równolegle sprawdzić integrację PLC w linii pakującej, ponieważ niejednoznaczny sygnał gotowości lub restartu może unieważnić poprawne założenia mechaniczne.
Ocena ryzyka według ISO 12100 – jak rozpoznać zagrożenia?
Ocena ryzyka maszyny według ISO 12100:2010 zaczyna się od określenia granic, potem obejmuje identyfikację zagrożeń, oszacowanie ryzyka, jego ocenę oraz redukcję. Analiza musi dotyczyć całego cyklu życia, także czyszczenia, odblokowania zacięcia i serwisu, nie wyłącznie normalnej produkcji.
„Ocena ryzyka i redukcja ryzyka” stanowią ogólną metodę projektowania bezpiecznych maszyn. — ISO, ISO 12100:2010
Jak wykonać ocenę ryzyka gniazda zrobotyzowanego?
Najpierw opisz sześć etapów: dostawę, montaż, uruchomienie, produkcję, interwencje oraz wycofanie z eksploatacji. Następnie dla każdego etapu wskaż osobę, energię, ruch, możliwą ekspozycję i środek redukcji ryzyka.
- Ustal funkcję stanowiska, na przykład paletyzację 12-kilogramowych kartonów na palecie EUR.
- Wyznacz granice mechaniczne, elektryczne, pneumatyczne i programowe gniazda.
- Zidentyfikuj zagrożenia, takie jak zgniecenie, uderzenie, spadek ładunku, porażenie i nieoczekiwany rozruch.
- Oszacuj ryzyko z uwzględnieniem ciężkości urazu, częstotliwości dostępu oraz możliwości uniknięcia zagrożenia.
- Zastosuj środki ochronne, a następnie oceń ryzyko resztkowe i przekaż informację użytkownikowi.
- Zapisz założenia, wyniki testów oraz osoby zatwierdzające zmianę projektu.
W praktyce najwięcej ekspozycji powstaje przy ręcznym wyjmowaniu źle ustawionego kartonu, wymianie rolki etykiet albo czyszczeniu rozsypanego produktu. Normalny cykl często trwa 8 sekund i nie wymaga wejścia do strefy. Interwencja trwa dłużej, bywa wykonywana pod presją i właśnie dlatego wymaga osobnego scenariusza.
Jakie tryby pracy trzeba przeanalizować?
Należy przeanalizować co najmniej tryb automatyczny, ręczny, ustawczy, konserwacyjny oraz odzyskiwanie po błędzie. Ten sam robot może być bezpieczny w automacie za drzwiami blokowanymi, a niebezpieczny w trybie ustawczym, gdy pracownik stoi w zasięgu osi.
- Tryb automatyczny powinien wykluczać dostęp do strefy ruchu podczas normalnego cyklu.
- Tryb ręczny powinien ograniczać ruch do działania świadomie podtrzymywanego przez uprawnioną osobę.
- Tryb ustawczy powinien określać ograniczoną prędkość, widoczność strefy i sposób sterowania.
- Tryb konserwacyjny powinien przewidywać odłączenie oraz kontrolę energii elektrycznej, pneumatycznej i grawitacyjnej.
- Odzyskiwanie po błędzie powinno zapobiegać automatycznemu ruchowi po usunięciu zacięcia.
Czym jest ryzyko resztkowe?
Ryzyko resztkowe to ryzyko pozostające po zastosowaniu środków redukcji, którego nie można dalej ograniczyć w rozsądny sposób konstrukcyjny lub techniczny. Producent albo integrator powinien je opisać w instrukcji, oznaczeniach i szkoleniu, a użytkownik powinien wdrożyć wskazane zasady pracy.
Przykład: podczas wymiany ciężkiej palety można ograniczyć ruch robota blokadą i skanerem, lecz pozostaje ryzyko ręcznego transportu samej palety. Nie wolno ukrywać takiego ryzyka pod ogólnym zapisem „zachować ostrożność”. Trzeba wskazać czynność, wymagane środki i kompetencje.
Normy bezpieczeństwa maszyn – które mają zastosowanie?
Normy bezpieczeństwa maszyn pomagają wykazać, że projekt odpowiada aktualnemu stanowi techniki, lecz same nie są aktami prawnymi. Dla gniazd zrobotyzowanych kluczowe są ISO 12100, seria ISO 10218, ISO 13849-1:2023, IEC 62061:2021, ISO 13855 i ISO 14119; ich aktualny status trzeba potwierdzić przed projektem.
ISO 12100 i ISO 10218 – jak dzielą wymagania?
ISO 12100 opisuje ogólną metodę oceny i redukcji ryzyka, a ISO 10218-1 dotyczy robota przemysłowego jako produktu. ISO 10218-2:2025 odnosi się do aplikacji robotycznych i cel, czyli tego, co powstaje po integracji robota z rzeczywistym procesem.
| Dokument | Zakres | Praktyczne zastosowanie |
|---|---|---|
| ISO 12100:2010 | Metoda oceny ryzyka | Granice maszyny, zagrożenia, ryzyko resztkowe. |
| ISO 10218-1 | Robot przemysłowy | Dane i funkcje dostępne w robocie jako komponencie. |
| ISO 10218-2:2025 | Aplikacja i cela | Integracja, dostęp, tryby pracy i środki ochronne. |
| ISO/TS 15066 | Współpraca człowiek-robot | Analiza aplikacji współpracującej, kontaktu i ograniczeń. |
- ISO 12100 daje procedurę, której używa się przed wyborem osłony lub skanera.
- ISO 10218-1 rozdziela wymagania robota od wymagań kompletnej aplikacji.
- ISO 10218-2 kieruje uwagę na rzeczywiste zagrożenia w celi i na integrację urządzeń.
- ISO/TS 15066 wspiera ocenę sytuacji, w której człowiek i robot dzielą przestrzeń roboczą.
ISO 13849-1 i IEC 62061 – jak dobrać PL lub SIL?
PL w ISO 13849-1 i SIL w IEC 62061 opisują osiąganie bezpieczeństwa przez funkcje sterowania, ale nie są nazwami poziomu ryzyka. Wymagany PLr albo SIL wynika z oceny ryzyka konkretnej funkcji, na przykład blokady drzwi, zatrzymania ochronnego lub monitorowania prędkości.
Nie wybieraj metody „na oko” ani nie mieszaj dowolnie obliczeń w jednej funkcji. Projektant powinien przyjąć spójną metodykę, określić funkcję, architekturę, dane komponentów, diagnostykę i odporność na uszkodzenia wspólnej przyczyny (źródło: ISO 13849-1:2023; IEC 62061:2021).
- ISO 13849-1 stosuje pojęcie Performance Level i analizuje między innymi kategorię oraz pokrycie diagnostyczne.
- IEC 62061 stosuje Safety Integrity Level w systemach sterowania związanych z bezpieczeństwem maszyn.
- Kurtyna świetlna, przekaźnik bezpieczeństwa i styczniki nie tworzą bezpiecznej funkcji bez analizy całego łańcucha.
- Zmiana programu PLC może zmienić zachowanie funkcji i wymagać ponownej weryfikacji.
Od kiedy stosuje się Rozporządzenie (UE) 2023/1230?
Rozporządzenie (UE) 2023/1230 zasadniczo zacznie być stosowane od 20 stycznia 2027 r.; wcześniej dla wielu projektów istotne pozostają ramy Dyrektywy 2006/42/WE oraz przepisy krajowe. Datę i wykaz norm zharmonizowanych należy sprawdzić przed wprowadzeniem maszyny do obrotu lub użycia.
„[Rozporządzenie] stosuje się od dnia 20 stycznia 2027 r.” — Parlament Europejski i Rada UE, Rozporządzenie (UE) 2023/1230, 2023
To ważne przy kontraktach realizowanych przez kilka miesięcy. Projekt podpisany w 2026 roku może zostać przekazany użytkownikowi już w okresie stosowania nowego rozporządzenia. Prawnik i specjalista ds. bezpieczeństwa powinni ocenić konkretny harmonogram.
Osłony, kurtyny i skanery – jak dobrać zabezpieczenia?
Dobór zabezpieczeń zaczyna się od eliminacji zagrożenia konstrukcją, następnie stosuje środki techniczne, a dopiero na końcu informacje i instrukcje. Kurtyna świetlna lub skaner bezpieczeństwa nie są automatycznie lepsze od ogrodzenia: ich wybór zależy od dostępu, czasu zatrzymania i charakteru pracy (źródło: ISO 12100:2010; ISO 13855).
Jak dobrać zabezpieczenie dostępu do robota?
Najpierw określ, czy operator musi regularnie wejść do strefy. Jeśli dostęp jest sporadyczny, zwykle skuteczniejsze są ogrodzenie i drzwi blokowane; jeśli materiał przejeżdża często, można rozważyć tunel, kurtynę albo skaner, pod warunkiem poprawnego obliczenia odległości.
- Osłona stała ogranicza dostęp tam, gdzie nie ma potrzeby rutynowej ingerencji operatora.
- Drzwi blokowane sprawdzają się przy wymianie formatów, serwisie i ręcznym usuwaniu zacięć.
- Kurtyna świetlna chroni otwór załadunkowy, jeśli zatrzymanie następuje przed osiągnięciem strefy zagrożenia.
- Skaner bezpieczeństwa pozwala stworzyć pola ostrzegawcze i ochronne przy zmiennym dostępie.
- Mata naciskowa może wykrywać wejście, lecz wymaga ochrony przed obejściem i uwzględnienia warunków środowiskowych.
Przykład z case packingu: przy ręcznym podawaniu pustych kartonów kurtyna może chronić otwór wejściowy, ale nie zwalnia z zabezpieczenia bocznego dostępu do robota. Jedna strefa ochronna rzadko rozwiązuje problem całego gniazda.
Jak oblicza się odległość kurtyny lub skanera?
Odległość wyznacza się na podstawie prędkości zbliżania człowieka, całkowitego czasu reakcji urządzenia i zmierzonego czasu zatrzymania maszyny, zgodnie z właściwą metodą ISO 13855. Nie należy przyjmować wartości z poprzedniej linii, ponieważ masa chwytaka, program i hamowanie robota zmieniają wynik.
W praktyce mierzy się pełen łańcuch: czujnik, sterownik bezpieczeństwa, napęd, robot oraz mechanikę. Dla paletyzatora najgorsza sytuacja może wystąpić z maksymalnym ładunkiem i ramieniem w pozycji o największym momencie bezwładności.
- Czas zatrzymania trzeba mierzyć na rzeczywistej maszynie, a nie wyłącznie odczytać z katalogu.
- Zmiana chwytaka może wydłużyć hamowanie i wymagać ponownego sprawdzenia odległości.
- Otwór technologiczny musi uniemożliwiać dosięgnięcie punktu zgniatania ponad, pod lub obok urządzenia ochronnego.
- Przesunięcie kurtyny o kilkadziesiąt centymetrów bez ponownego obliczenia jest zmianą istotną dla bezpieczeństwa.
Czy zamknięcie osłony może automatycznie uruchomić maszynę?
Nie powinno. Zamknięcie drzwi albo opuszczenie pola skanera może umożliwić reset, lecz nie powinno samo wywoływać nieoczekiwanego uruchomienia. Reset należy umieścić poza strefą zagrożenia, w miejscu zapewniającym widok na celę albo zapewnić środek równoważny.
To częsty błąd przy szybkich liniach napojowych. Operator zamyka drzwi po poprawieniu butelki, a transportery ruszają bez dodatkowego świadomego polecenia. W dobrze zaprojektowanym rozwiązaniu następuje sekwencja: zamknięcie, sprawdzenie warunków, reset, osobny start.
Funkcje bezpieczeństwa – jak zaprojektować zatrzymanie i reset?
Funkcje bezpieczeństwa muszą reagować przewidywalnie na dostęp, awarię i utratę energii. Zatrzymanie awaryjne jest środkiem uzupełniającym, zatrzymanie ochronne wynika z działania urządzenia ochronnego, a funkcje takie jak STO, SS1 czy SLS trzeba dobierać do możliwości konkretnego napędu i oceny ryzyka.
Czym różni się zatrzymanie awaryjne od ochronnego?
Zatrzymanie awaryjne służy do szybkiej reakcji człowieka na sytuację zagrożenia, a zatrzymanie ochronne jest normalnym skutkiem naruszenia osłony, kurtyny lub skanera. Żadne z nich nie zastępuje bezpiecznej konstrukcji, ograniczenia dostępu ani prawidłowego procesu resetu.
- Przycisk E-stop powinien być dostępny z miejsc, w których operator może zauważyć zagrożenie.
- Drzwi blokowane powinny zatrzymywać ruch w sposób zgodny z oceną ryzyka danego procesu.
- STO może odłączyć moment napędowy, ale nie zatrzymuje natychmiast elementów poruszających się siłą bezwładności.
- SS1 może zapewniać kontrolowane zatrzymanie przed przejściem do stanu bez momentu, jeśli aplikacja tego wymaga.
- SLS może ograniczać prędkość w trybie ustawczym, lecz nie zwalnia z oceny dostępnych stref.
Jak zaprojektować reset i restart po awarii?
Projekt resetu należy zacząć od określenia, kto widzi całą strefę zagrożenia i jakie warunki muszą być spełnione przed wznowieniem ruchu. Reset potwierdza gotowość funkcji bezpieczeństwa, natomiast oddzielny rozkaz startu uruchamia proces.
- Usuń przyczynę zatrzymania według instrukcji, bez obchodzenia blokad i czujników.
- Sprawdź, czy w strefie nie pozostaje osoba, narzędzie ani niestabilny produkt.
- Zamknij osłony i potwierdź prawidłowy stan urządzeń ochronnych.
- Wykonaj reset z bezpiecznego miejsca zapewniającego odpowiednią obserwację.
- Uruchom maszynę osobnym, świadomym poleceniem zgodnym z procedurą zakładu.
Przy projektowaniu sekwencji przydaje się audyt wdrożenie i odbiór stanowiska robotycznego, zwłaszcza gdy kilka maszyn ma własne sterowniki i wspólny przycisk startu.
Robot współpracujący – czy cobot oznacza bezpieczną aplikację?
Nie. Cobot to robot wyposażony w funkcje wspierające współpracę, ale bezpieczeństwo zależy od całej aplikacji: chwytaka, masy produktu, prędkości, geometrii, możliwości zakleszczenia i obecności innych maszyn. Praca bez ogrodzenia wymaga oceny ryzyka oraz walidacji konkretnego trybu współpracy (źródło: ISO/TS 15066; ISO 10218-2:2025).
Kiedy cobot może pracować bez tradycyjnego ogrodzenia?
Cobot może pracować bez tradycyjnego ogrodzenia tylko wtedy, gdy ocena ryzyka potwierdza skuteczność zastosowanych środków w każdej przewidywalnej sytuacji. Kontakt człowieka z miękkim opakowaniem bywa akceptowalny, lecz kontakt z metalowym chwytakiem, ostrzem lub przenoszonym kartonem może wymagać separacji.
- Zatrzymanie monitorowane sprawdza się, gdy człowiek wchodzi do strefy po zatrzymaniu robota.
- Prowadzenie ręczne wymaga kontrolowanego trybu i jasnej odpowiedzialności operatora.
- Monitorowanie prędkości i separacji wymaga wiarygodnego wykrywania człowieka oraz właściwych odległości.
- Ograniczanie mocy i siły wymaga analizy całej geometrii kontaktu, nie tylko danych katalogowych robota.
- Chwytak podciśnieniowy może upuścić produkt po zaniku podciśnienia, więc potrzebuje analizy scenariusza awarii.
Jakie ryzyko tworzy chwytak w aplikacji cobota?
Chwytak może zmienić bezpieczną aplikację w niebezpieczną, gdy tworzy punkty ścinania, ostre krawędzie, siłę zacisku albo ryzyko spadku ładunku. Dla pakowania kosmetyków problemem może być niewielka masa produktu, ale dla kartonów zbiorczych – energia ruchu i zakleszczenie przy palecie.
Dlatego dobór chwytaki do robotów pakujących powinien obejmować nie tylko udźwig, lecz także zachowanie po zaniku energii, sposób zwalniania produktu, powierzchnie kontaktu i czyszczenie.
Walidacja bezpieczeństwa – jakie testy i dowody są potrzebne?
Walidacja funkcji bezpieczeństwa potwierdza na rzeczywistym stanowisku, że zaprojektowane środki osiągają zamierzony efekt. Najpierw weryfikuje się projekt i obliczenia PL lub SIL, a następnie testuje maszynę w warunkach możliwie najgorszego przypadku (źródło: ISO 13849-1:2023; IEC 62061:2021).
Jak potwierdzić wymagany Performance Level?
Najpierw wyprowadź PLr dla konkretnej funkcji z oceny ryzyka, potem sprawdź, czy architektura, niezawodność komponentów, diagnostyka i odporność na uszkodzenia pozwalają osiągnąć wymagany wynik. Sam certyfikat pojedynczego czujnika nie potwierdza PL całej funkcji.
- Funkcja blokady drzwi powinna obejmować czujnik, przewody, sterownik, logikę, napęd i reakcję mechaniczną.
- Obliczenia powinny zawierać dane identyfikujące użyte komponenty oraz przyjęte założenia eksploatacyjne.
- Program bezpieczeństwa powinien mieć wersję, historię zmian i procedurę zatwierdzania.
- Zmiana stycznika, enkodera lub parametrów robota powinna uruchamiać analizę wpływu na funkcję.
Jakie testy wykonać przed odbiorem?
Przed odbiorem wykonaj testy z największym ładunkiem, najwyższą dozwoloną prędkością i najmniej korzystną pozycją osi, jeśli taki stan jest możliwy w produkcji. Test powinien dać dowód, nie jedynie deklarację, że funkcja „działa”.
- Zmierz czas zatrzymania całego układu dla istotnych scenariuszy ruchu.
- Sprawdź każdą blokadę drzwi, kurtynę, skaner, matę i przycisk E-stop.
- Potwierdź, że reset nie powoduje samoczynnego startu maszyny.
- Zasymuluj zanik zasilania, spadek ciśnienia pneumatyki oraz awarię komunikacji.
- Sprawdź odzyskanie po błędzie i ręczne usuwanie zacięć zgodnie z instrukcją.
- Zapisz wynik, datę, konfigurację, osobę testującą i niezgodności wraz z korektą.
W przypadku systemu wizyjnego sortującego opakowania test należy wykonać również przy błędnym odczycie lub braku produktu. Bezpieczeństwo nie może zależeć od tego, że algorytm zawsze rozpozna właściwy karton.
CE, modernizacja i eksploatacja – co sprawdzać po uruchomieniu?
Dokumentacja bezpieczeństwa gniazda powinna umożliwić odtworzenie decyzji projektowych, testów i zmian po przekazaniu maszyny. Modernizacja może zmienić funkcję, zagrożenia albo odpowiedzialność za zgodność, dlatego jej skutki trzeba oceniać indywidualnie z uwzględnieniem obowiązujących przepisów i zakresu ingerencji.
Jakie dokumenty powinien przekazać integrator?
Integrator powinien przekazać dokumenty odpowiednie do roli i konfiguracji maszyny, w tym ocenę ryzyka, instrukcję, schematy i protokoły. Zakres procedury zgodności nie wynika z jednej uniwersalnej checklisty, dlatego należy go potwierdzić dla konkretnego projektu.
- Ocena ryzyka powinna wskazywać zagrożenia, środki redukcji oraz ryzyko resztkowe.
- Schematy elektryczne i pneumatyczne powinny odpowiadać faktycznie przekazanej wersji stanowiska.
- Specyfikacja funkcji bezpieczeństwa powinna opisywać wejścia, reakcje, reset i oczekiwany stan bezpieczny.
- Protokoły walidacji powinny zawierać wyniki pomiarów oraz warunki testu.
- Instrukcja powinna obejmować produkcję, przezbrojenie, czyszczenie, awarie i serwis.
Czy modernizacja wymaga ponownej oceny zgodności?
To zależy od zakresu modernizacji, nowych zagrożeń, zmiany funkcji oraz od tego, kto przejmuje odpowiedzialność za kompletną maszynę. Dodanie robota do ręcznej stacji pakowania, zmiana ogrodzenia lub zwiększenie prędkości mogą wymagać nowej analizy ryzyka i konsultacji ze specjalistą bezpieczeństwa maszyn oraz prawnikiem.
Przykład: dołożenie automatycznego depaletyzatora do istniejącej zaklejarki nie jest „tylko podłączeniem transportera”, jeśli tworzy wspólną logikę startu, nowe punkty zgniatania i nową strefę dostępu. Należy sprawdzić także opłacalność i zakres zmian w materiale automatyzacja pakowania i kalkulacja ROI.
Jak utrzymać poziom bezpieczeństwa po odbiorze?
Po odbiorze należy planowo kontrolować urządzenia ochronne, funkcje zatrzymania, pneumatyczne elementy wykonawcze i parametry programu bezpieczeństwa. Częstotliwość wynika z oceny ryzyka, instrukcji producentów, intensywności pracy oraz zdarzeń takich jak kolizja, wymiana komponentu lub zmiana programu.
- Operator powinien zgłaszać uszkodzoną osłonę, nietypowy hałas i nieprawidłowe zatrzymanie bez obchodzenia zabezpieczeń.
- Ustawiacz powinien znać dopuszczony tryb ręczny oraz granice prędkości i dostępu.
- Utrzymanie ruchu powinno dokumentować testy blokad, E-stopów, czujników i układów pneumatycznych.
- Serwis zewnętrzny powinien otrzymać procedurę dostępu i zasady kontroli energii przed pracą.
- Kierownik produkcji powinien zatwierdzać zmiany programu oraz formatów wpływające na ryzyko.
Materiał ma charakter informacyjny i nie zastępuje indywidualnej oceny zgodności, oceny ryzyka ani konsultacji ze specjalistą bezpieczeństwa maszyn lub prawnikiem. Przepisy i status norm należy zweryfikować przed publikacją projektu, zakupem i odbiorem.
Najczęściej zadawane pytania
Czy znak CE na robocie wystarcza dla całego gniazda?
Nie. Robot jest tylko elementem aplikacji, a chwytak, transportery, urządzenia procesowe i dostęp człowieka tworzą dodatkowe zagrożenia. Kompletne gniazdo wymaga własnej oceny ryzyka, walidacji i właściwej procedury zgodności.
Jakie normy dotyczą bezpieczeństwa robotów przemysłowych?
Podstawą oceny ryzyka jest ISO 12100, a seria ISO 10218 dotyczy robotów przemysłowych oraz ich aplikacji. Funkcje bezpieczeństwa projektuje się między innymi według ISO 13849-1 albo IEC 62061, zależnie od przyjętej metodyki.
Czy cobot może zawsze pracować bez ogrodzenia?
Nie. O bezpieczeństwie decydują także chwytak, produkt, prędkość, punkty zakleszczenia i sąsiednie maszyny. Brak wygrodzenia wymaga oceny ryzyka oraz walidacji wybranego trybu współpracy.
Czym różni się PL od SIL?
PL to Performance Level stosowany w ISO 13849-1, a SIL to Safety Integrity Level używany w IEC 62061. Oba podejścia odnoszą się do funkcji bezpieczeństwa i wymagają projektu oraz weryfikacji, a nie tylko wyboru certyfikowanego komponentu.
Jak sprawdzić odległość kurtyny świetlnej od robota?
Odległość zależy od prędkości zbliżania, czasu reakcji urządzeń i zmierzonego czasu zatrzymania całego układu. Obliczenie wykonuje się według właściwej normy, a wynik trzeba potwierdzić pomiarem na rzeczywistym stanowisku.
Czy zatrzymanie awaryjne zastępuje osłonę?
Nie. E-stop jest środkiem uzupełniającym używanym w sytuacji zagrożenia, a nie podstawową ochroną dostępu. Osłony, blokady, kurtyny i inne środki powinny wynikać z oceny ryzyka.
Jak często testować funkcje bezpieczeństwa?
Częstotliwość testów zależy od oceny ryzyka, instrukcji producentów i intensywności eksploatacji. Dodatkowe testy wykonuje się po zmianie programu, kolizji, wymianie komponentu lub modyfikacji stanowiska.
Źródła i literatura
- ISO 12100:2010, Safety of machinery – General principles for design – Risk assessment and risk reduction.
- ISO 13849-1:2023, Safety of machinery – Safety-related parts of control systems – Part 1.
- IEC 62061:2021, Safety of machinery – Functional safety of safety-related control systems.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2023/1230 w sprawie maszyn, 2023.
- ISO/TS 15066:2016, Robots and robotic devices – Collaborative robots.